
针对 CVE-2026-109618 / CVE-2026-109619 的 rfc1867_guard 扩展部署指南
漏洞说明:2026 年 10 月 21 日,PHP 官方紧急披露了两个 CVSS v4.0 评分均为 9.2 的严重远程代码执行漏洞,分别编号为 CVE-2026-109618(OOM Corruption)和 CVE-2026-109619(Stale Global State),社区将其合称为 “php2shell”。两个漏洞均位于 PHP 解释器内核,无需认证即可触发,且细节在补丁发布前已遭泄露,利用代码已在流通。rfc1867_guard 正是为阻断这一攻击面而生的轻量级 PHP 扩展。
扩展下载地址:https://www.alipan.com/s/tDbzWFkfABd 提取码3ug0
支持PHP7.0-7.4-ZTS版未被官方支持的解决方案
安装教程
以宝塔为示例 打开/www/server/php 目录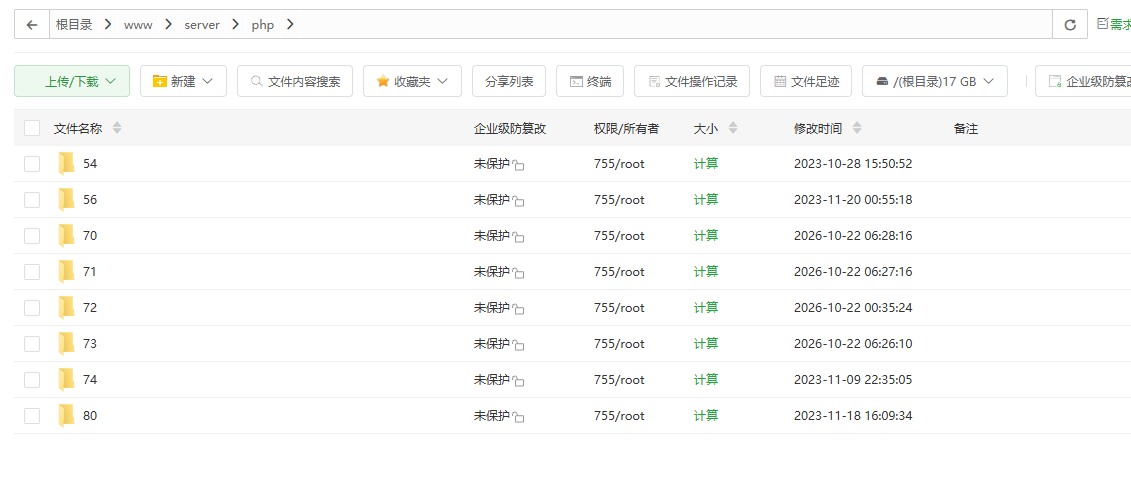
选择对应PHP版本列如72 目录为/www/server/php/72/lib/php/extensions/no-debug-non-zts-20170718上传补丁扩展文件前面有写php版本必须对应版本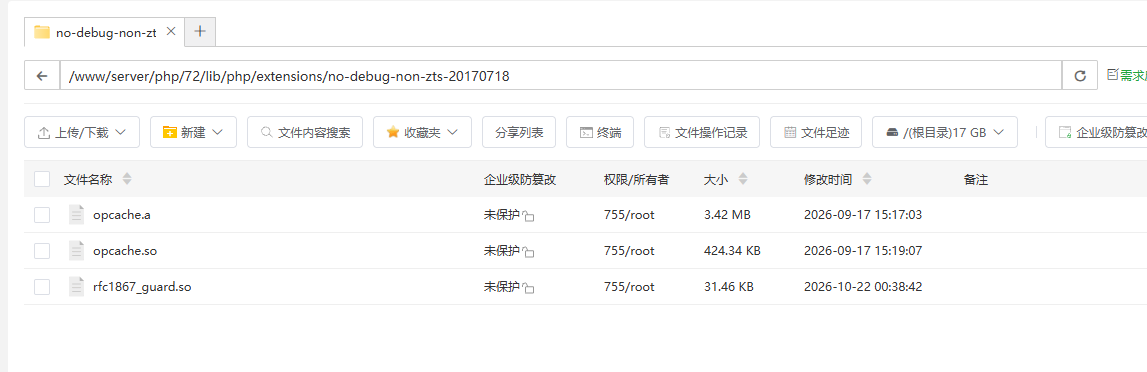
然后到/www/server/php/72/etc/目录编辑php.ini文件在文件最下方输入
extension=/www/server/php/72/lib/php/extensions/no-debug-non-zts-20170718/rfc1867_guard.so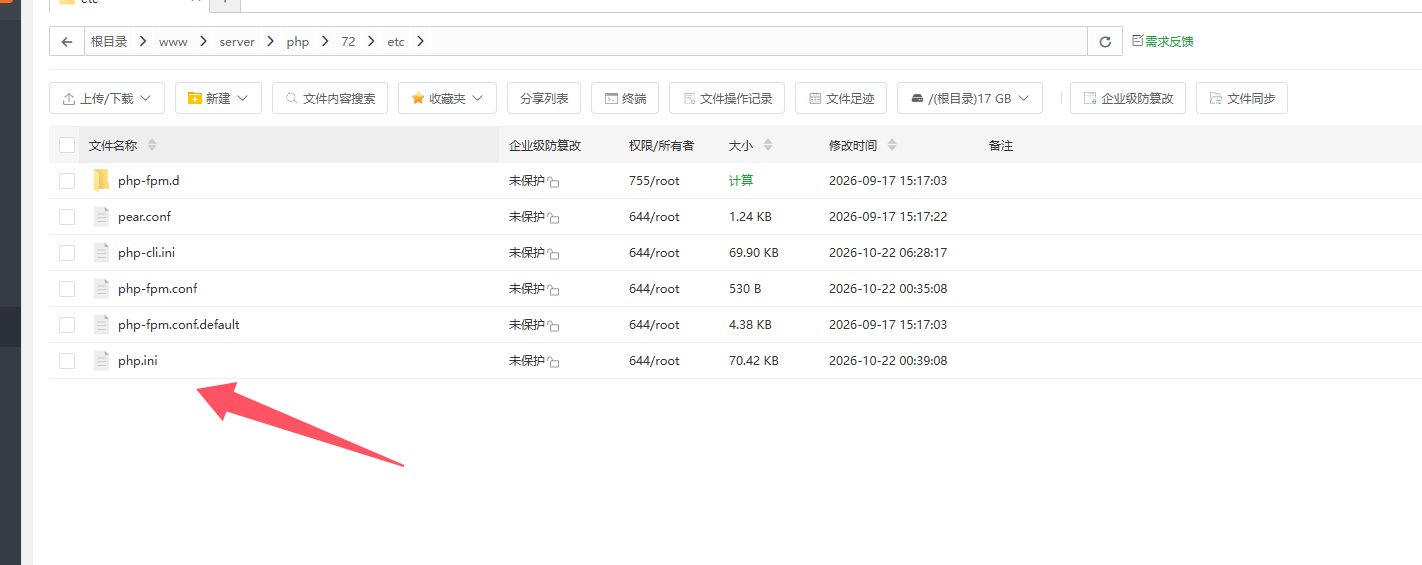
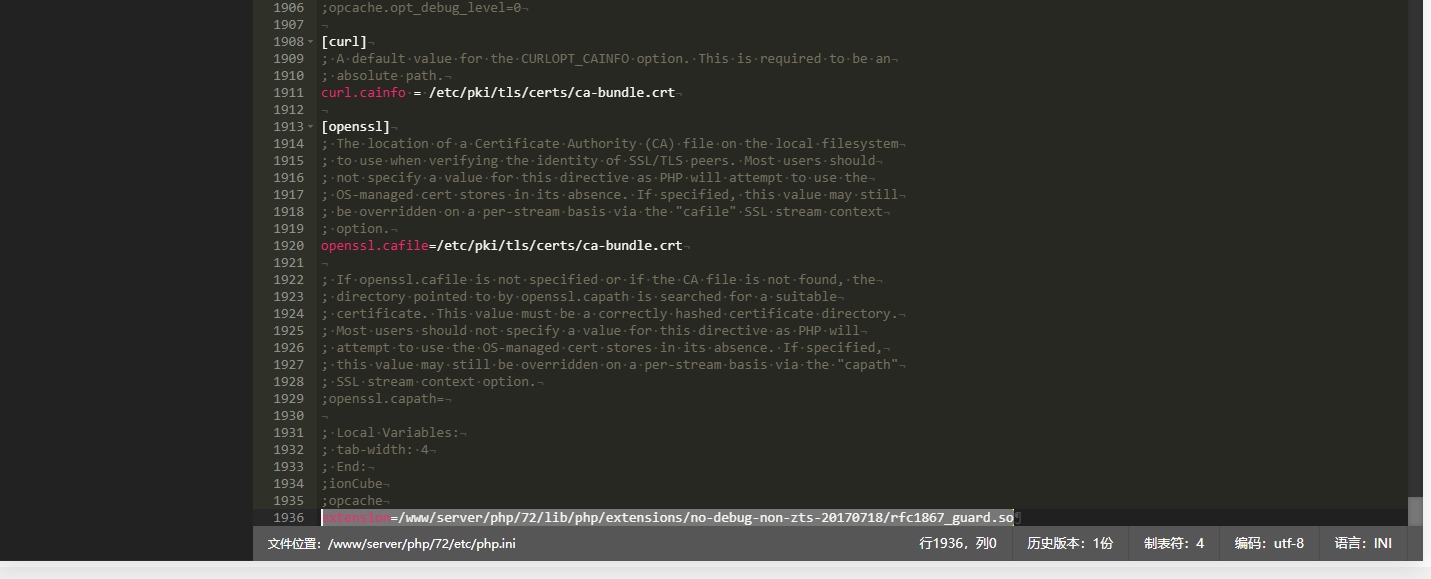
点击保存后到软件商店-找到对应PHP重启服务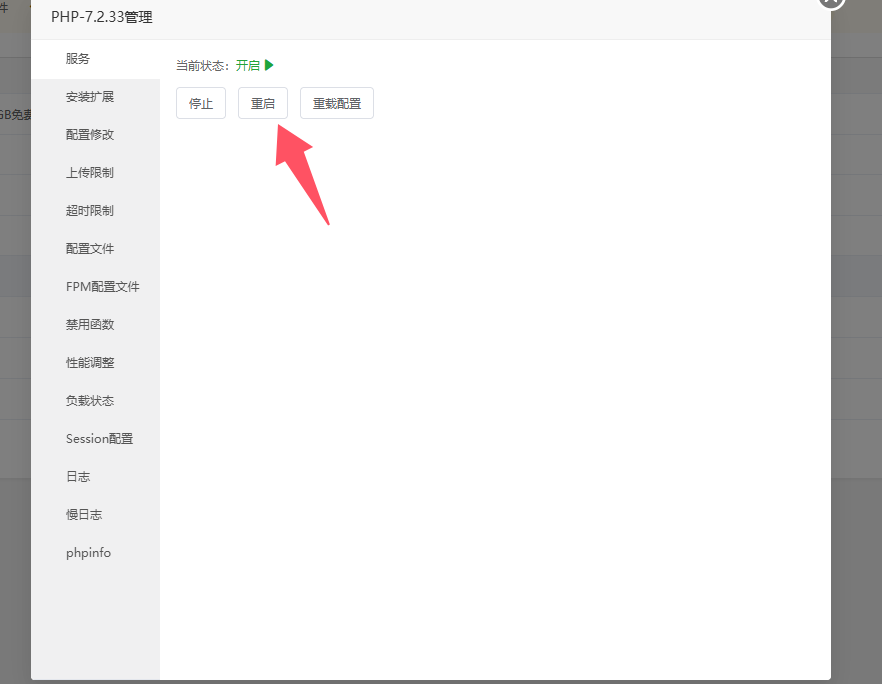
转载需附本文章链接并注明由鸿梦云提供。
5+款云服务产品 即刻开始您的上云之旅
立即购买
售前咨询:400-9900-778转1
)
长按/截图保存,微信识别二维码
或者关注公众号“鸿梦云”
 工信部备案号: 赣ICP备2023008917号-1
 公安部备案号:赣公网安备36070302361103号
 统一社会信用代码: 91360782MACDBN5G60 sitemap地图
声明:本平台所有机器禁止用于攻击测试、博彩、色情、空间、小说、外挂、病毒、诈骗、钓鱼、VPN、VOIP、挖矿等违法违规用途,一经发现,立即永久关闭,概不退款。